Quando si parla di cybersecurity aziendale, la mente corre subito a immagini tradizionali: hacker che rubano password, email di phishing o ransomware che bloccano l’accesso ai file informatici.
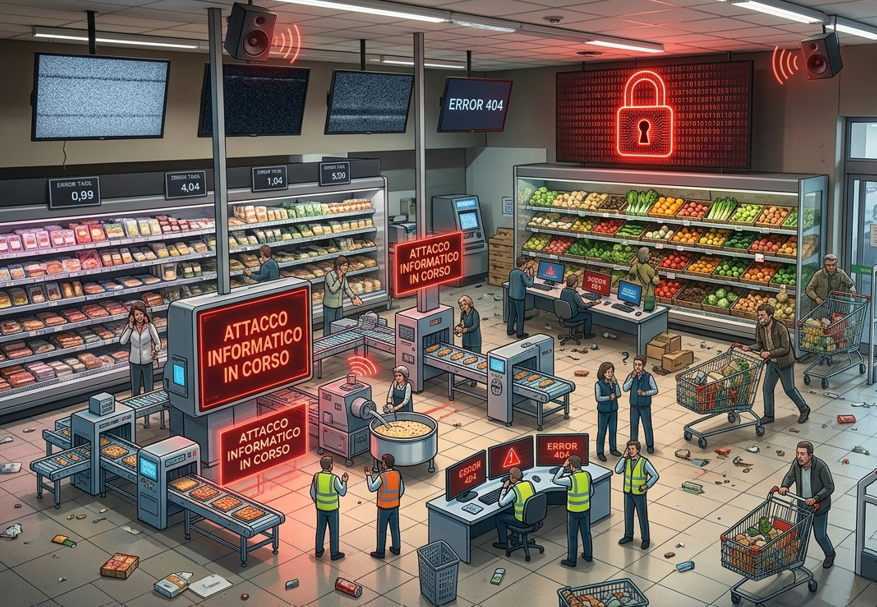
Tuttavia, gli scenari più recenti dimostrano che la minaccia ha superato i confini del mondo virtuale. Un esempio concreto arriva dalla Francia, dove un attacco informatico ai sistemi di refrigerazione di alcune grandi catene di supermercati ha alterato il controllo delle temperature, costringendo le strutture a mandare al macero grandi quantità di generi alimentari.
Non si tratta di fantascienza, ma del nuovo volto della sicurezza informatica per l’industria e la logistica: la convergenza tra attacchi digitali e danni materiali all’operatività reale.
IT e OT: perché la sicurezza informatica riguarda anche i tuoi impianti
Oggi la continuità di un’azienda non dipende soltanto dalla rete IT (Information Technology), ma sempre di più dall’OT (Operational Technology). Parliamo di tutti quei sistemi elettronici e digitali che controllano le operazioni fisiche:
- Impianti di refrigerazione e catena del freddo
- Linee di produzione e confezionamento automatizzate
- Sensori IoT per il monitoraggio industriale
- Impianti di condizionamento (HVAC), acquedotti e gestione energetica
- ecc…
Quando un cybercriminale riesce a penetrare nella rete aziendale, il suo obiettivo può non essere solo la sottrazione di dati riservati. Un’intrusione nei sistemi OT può portare al blocco della produzione, al deterioramento di materie prime e a ingenti danni economici e reputazionali.
L’Intelligenza Artificiale come acceleratore delle minacce informatiche
A rendere lo scenario ancora più critico è l’ingresso dell’Intelligenza Artificiale negli strumenti utilizzati dai cybercriminali.
L’IA consente agli attaccanti di:
- Automazione delle scansioni: Individuare in pochi secondi falle di sicurezza in dispositivi IoT o macchinari connessi.
- Attacchi mirati: Adattare il malware alla specifica infrastruttura hardware dell’azienda vittima.
- Sfruttamento immediato delle vulnerabilità: Rilevare difetti nei firmware non aggiornati prima che l’azienda se ne renda conto.
Un attacco digitale non è più un evento imprevedibile o raro, ma una possibilità concreta contro cui è necessario strutturare difese adeguate.
Dalla reazione alla prevenzione: il modello di protezione di Sistema Digital
Di fronte a minacce capaci di paralizzare l’operatività aziendale, limitarsi a intervenire dopo un attacco non è più sufficiente.
Un’efficace strategia di cybersecurity industriale deve basarsi sull’anticipazione del rischio attraverso un approccio strutturato:
1. Vulnerability Assessment e Mappatura dei Dispositivi
Un’analisi approfondita di tutta l’infrastruttura di rete (sia IT che OT) per individuare porte aperte, firmware obsoleti e punti deboli nei dispositivi connessi.
2. Monitoraggio Continuo e Segmentazione della Rete
Separare la rete informatica d’ufficio dalla rete di controllo degli impianti limita la propagazione di eventuali minacce. Il monitoraggio costante consente di intercettare traffico anomalo prima che generi danni fisici.
3. Piani di Business Continuity e Disaster Recovery
Definire procedure chiare per garantire che, anche di fronte a un’anomalia, l’azienda possa continuare a operare o ripristinare i sistemi critici nel minor tempo possibile.
Proteggi la continuità del tuo business con Sistema Digital
La sicurezza informatica non è un costo, ma la principale garanzia di continuità e valore per la tua impresa.
Se desideri valutare il livello di protezione della tua infrastruttura aziendale o dei tuoi impianti connessi, il team di Sistema Digital è a tua disposizione per un’analisi personalizzata.